Une approche ludique de la cybersécurité en SNT et NSI : activité "No pain, No gain"
Un scénario pédagogique à destination des élèves de SNT et NSI pour manipuler de façon ludique des concepts fondamentaux de sécurité informatique.
Académie
de Montpellier
Portail pédagogique académique de l'Académie de Montpellier
Partager pour faire réussir les élèves
Un scénario pédagogique à destination des élèves de SNT et NSI pour manipuler de façon ludique des concepts fondamentaux de sécurité informatique.
Équipe TraAM “Cybersécurité et réseaux sociaux” : Patrice MARIE-JEANNE, Geoffrey PITEUX, Fabien ROCA, Éric SALVAT (membres issus du cercle NSI de l’académie de Montpellier, Région académique Occitanie)
La cybersécurité est essentielle pour protéger les données personnelles, commerciales et gouvernementales. Les cyberattaques peuvent entraîner des pertes financières, endommager la réputation des organisations et exposer les individus et les entreprises à divers risques.
Avec l’essor des technologies numériques et l’interconnexion des réseaux, la cybersécurité est devenue une priorité stratégique pour les gouvernements, les entreprises et les individus.
Les réseaux sociaux représentent des cibles privilégiées pour les cyberattaques en raison de leur popularité et de la quantité massive de données personnelles qu’ils hébergent. Les utilisateurs partagent de nombreuses informations sur ces plateformes, ce qui expose leurs données personnelles à des risques, tels que le vol d’identité, la fraude et les cyberharcèlements.
Dans le cadre des Travaux Académiques Mutualisés (TraAM) 2025-2026, des membres du cercle Numérique et Sciences Informatiques (NSI) de l’académie de Montpellier ont développé des activités autour de la cybersécurité et des réseaux sociaux.
La ressource proposée s'inscrit dans une progression pédagogique sur l'ensemble du cycle lycée (2nde SNT, 1ère NSI, Terminale NSI) à travers une plateforme de défis de type CTF(Capture The Flag).
Les élèves progressent au travers d'épreuves scénarisées s'articulant autour d'un fil conducteur commun : l'étude de l'empreinte numérique et de la sécurité du système d'information lié à une personne cible fictive (Alice Tuga).
Inspiré des recherches sur la ludification (gamification) et le modèle du “Flow” (Csikszentmihalyi), le format CTF maintient un équilibre constant entre la difficulté du défi et les compétences de l’élève. La validation immédiate par un “flag”(preuve de validation de défi) stimule l’engagement, l’autonomie et la persévérance face à l’erreur, un élément essentiel de l’apprentissage en sécurité informatique.
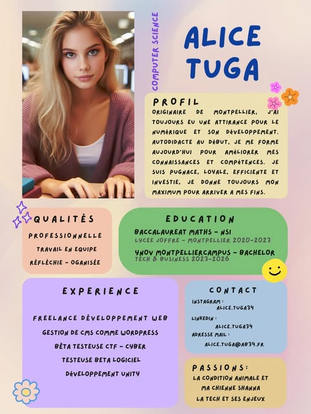
Les élèves mènent une investigation sur Alice Tuga, une collaboratrice d'une entreprise fictive. À partir des informations publiques disponibles sur ses réseaux sociaux (Instagram, LinkedIn), ils identifient ses données personnelles. Ils utilisent ensuite ces données pour franchir ses mécanismes de sécurité (questions secrètes, mot de passe) et mettre en évidence les failles techniques du portail d'entreprise "No 🥖, No gain".
Supports OSINT : faux profil Instagram (https://www.instagram.com/alice.tuga34/) et documents associés (CV, photos géolocalisables). Ces éléments sont intégrés au serveur Cybertraam afin de pallier les restrictions d’accès depuis les établissements scolaires.
Moteur CTF : une plateforme de gestion des scores et de validation des flags, CyberHackademie, est utilisée dans un lycée test (lycée Maillol à Perpignan).
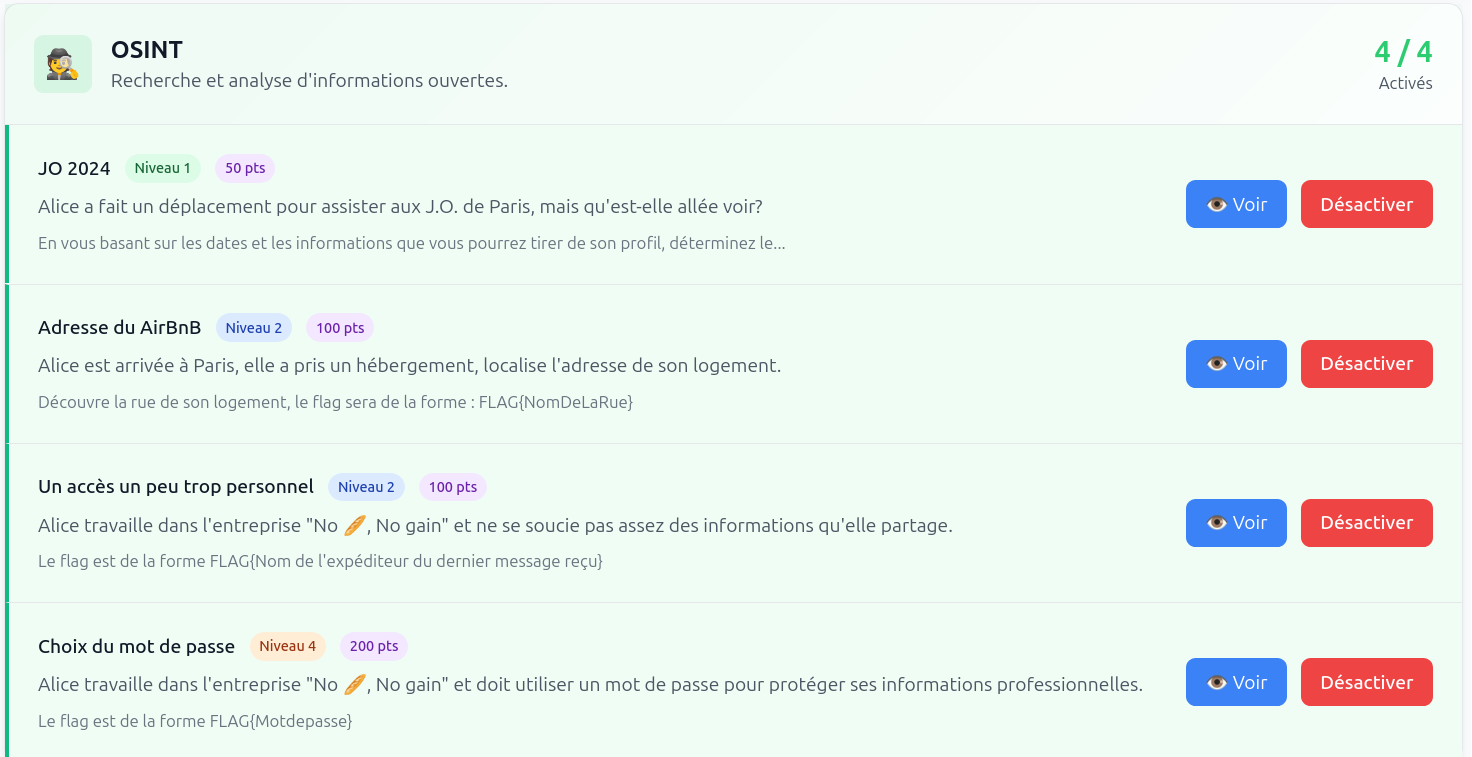
Une version accessible à tout enseignant est en cours de développement.
| Niveau | Thème du programme | Objectifs et activités | Notions et outils mobilisés |
| Seconde (SNT) | Réseaux sociaux et données personnelles | Investigation OSINT et GeOSINT : Collecter des informations publiques sur la cible (identité, parcours, ville d'origine, animal de compagnie,habitudes) à partir de son profil Instagram fictif. | Traces numériques, vie privée, géolocalisation d'images, navigateurs web |
| Première (NSI) | Web, requêtes HTTP et programmation | Ingénierie Sociale & Brute Force: Exploiter les données OSINT pour répondre aux questions de sécurité. Concevoir un script Python (requêtes POST) pour automatiser un test de mot de passe par force brute. | Protocole HTTP (GET/POST), bibliothèques Python (requests), requêtes réseau |
| Terminale (NSI) | Bases de données (SQL) | Exploitation de failles SQL : Analyser la vulnérabilité liée à la concaténation de chaînes dans les requêtes. Réaliser des injections SQL (Bypass de login, injections UNION SELECT) pour exfiltrer la table des utilisateurs. | Langage SQL, SGBD SQLite, injections UNION, requêtes préparées (remédiation). |
- Domaine 4 (Protection et sécurité) : Sécuriser l'environnement numérique, protéger les données personnelles et la vie privée.
4.2. Protéger les données personnelles : connaître les vulnérabilités pour mieux s'en protéger.
- Domaine 1 (Information et données) : Mener une recherche et une veille d'information.
1.1. Mener une recherche : mener une recherche d'information pour répondre à un besoin.
- Domaine 3 (Création de contenu) : Programmer.
3.4. Programmer : écrire des programmes pour répondre à des besoins.
Plusieurs modalités sont possibles pour les CTF, selon la structuration en groupes ou non, et la gestion du temps retenu.
On suppose ici l'accès à une plateforme de gestion des défis ("Moteur CTF").
Pour enrichir ces modalités, vous pouvez intégrer ces mécanismes de jeu :
La plateforme CTF permet la configuration d'indices payants (qui coûtent des points sur le dashboard). Cela autonomise les élèves : s'ils coincent sur un défi OSINT (ex: trouver le lieu d'une photo), ils peuvent "acheter" une astuce (ex: « Regardez l'architecture des bâtiments en arrière-plan »).
Si une équipe résout facilement les défis, sa nouvelle tâche est de rédiger un "Write-up" (un guide de résolution) sans donner directement le flag, pour aider les équipes à la traîne.
En plus de valider le flag sur le dashboard, chaque participant ou équipe doit fournir un court texte expliquant la méthodologie (les mots-clés utilisés, la technique de recherche inversée d'image, etc.). En OSINT, la démarche a autant de valeur que le résultat.
Chaque modalité d'organisation et ses options d'animation peut être associée à une classification PICRAT, selon la logique de la matrice (en ciblant le niveau d'engagement le plus représentatif de la configuration).
| Objectif visé | Configuration & Déroulement | Options d'animation associées | Rôle du Dashboard | Position PICRAT |
|---|---|---|---|---|
| Cohésion, Collaboration & Émulation | En Équipe + Sprint Live (1h) Recherche d'indices et remue-méninges collectif sur une séance synchrone. | Système de jokers (indices) Achat d'indices "payants" en autonomie pour se débloquer. | Affichage de la progression en direct, gestion de la dynamique de course et repérage des équipes immobiles. | Interactif / Amplification L'intégration du dashboard et des indices dynamise et optimise la régulation de l'activité en temps réel. L'élève agit activement sur l'outil qui, de son côté, amplifie l'efficacité du suivi. |
| Évaluation des acquis & Régulation | Individuel + Étape par Étape Progression rythmée par l'enseignant qui verrouille/débloque les 4 défis. | Rapport d'enquête méthodologique Chaque élève doit consigner et expliciter sa démarche (mots-clés, OSINT). | Validation des jalons par l'enseignant avant de libérer le défi suivant pour le groupe. | Créatif / Amplification L'élève utilise le numérique pour structurer, formaliser et expliciter sa propre pensée informatique en produisant de la valeur (son rapport méthodologique). |
| Approfondissement & Enquête immersive | En Équipe ou Solo + Fil rouge Activité asynchrone sur 1 à 2 semaines (à la maison, au CDI ou inter-séances). | Scénarisation immersive Le CTF s'intègre à un écosystème réaliste (faux profils, sites dormants). | Suivi à distance de l'état d'avancement, des heures de connexion et des blocages persistants. | Interactif / Transformation L'élève interagit avec une simulation d'enquête à grande échelle qui transforme fondamentalement la manière d'aborder les réseaux sociaux en SNT. L'activité dépasse les murs de la classe et propose une situation d'investigation impossible à reproduire sans technologie. |
| Maîtrise experte & Posture d'auteur | Prolongement de l'activité Après résolution, les élèves conçoivent un nouveau défi pour leurs pairs. | Coopération inter-équipes / Peer-learning Création de scénarios, paramétrage de flags et rédaction de Write-ups. | Suivi de la validation et du déploiement des défis créés par les élèves pour la classe. | Créatif / Transformation L'élève quitte le rôle de simple joueur pour créer le dispositif numérique du jeu, transformant son rapport aux concepts du programme et mobilisant activement ses compétences en cybersécurité et RGPD. |
L'analyse pédagogique des activités est encore en cours mais certains points peuvent déjà être observés après quelques essais menés en club informatique ou auprès d'enseignants en formation.
Lien vers le dépôt Cybertraam sur la Forge des communs numériques

203.21 Ko